
Buenas prácticas de seguridad para zoom.
Con la finalidad de mantener sesiones seguras mediante la plataforma zoom, a continuación presentamos recomendaciones que permitirán mantener un uso adecuado en las reuniones de dicha plataforma. Solicitar a usuarios que durante la sesión se identifiquen con nombres apropiados. Monitorear periódicamente quien se conecta a la sesión. Una vez programada la reunión, envíe la invitación a los invitados a través de un medio seguro. Mantener actualizado el cliente de Zoom a fin de disponer de parches de seguridad actualizados. Genere un ID de reunión aleatorio. Establecer contraseña para las sesiones. No repetir las contraseñas de administración de su cuenta con…
Actualización de Mozilla Firefox 74.0.1 corrige vulnerabilidades críticas Zero-Day.
Mozilla parchó dos vulnerabilidades zero-day del navegador Firefox explotadas activamente en la naturaleza. Las fallas, ambas errores sin uso, han sido parte de «ataques dirigidos en la naturaleza», según el aviso de seguridad Mozilla Foundation Security Advisory 2020-11. Ambas vulnerabilidades fueron reportadas por los investigadores de seguridad Francisco Alonso y Javier Marcos de JMP Security. Los fallos tienen clasificaciones críticas y permiten a los atacantes remotos ejecutar código arbitrario o provocar bloqueos en máquinas que ejecutan versiones anteriores a Firefox 74.0.1 y su versión de soporte extendido Firefox ESR 68.6.1. Los errores afectan las versiones del navegador Firefox que se…
Parche de seguridad para Zoom

Zoom ha lanzado la actualización que contiene el parche de seguridad para cliente Zoom Windows que solventa la vulnerabilidad crítica que permitía ‘inyección de ruta UNC’ en la función de chat del cliente, como consecuencia los atacantes podrían robar las credenciales de Windows de los usuarios que hacen clic en el enlace (detallado previamente en CSIRT Telconet). Se recomienda actualizar cliente Zoom para Windows a su última versión disponible 4.6.19253.0401. Referencia: https://support.zoom.us/hc/en-us/articles/201361953-New-Updates-for-Windows
Vulnerabilidad en Zoom permite robo de credenciales Windows
Se ha hecho público un fallo de seguridad que afecta a la solución de videoconferencia en línea Zoom. Un grupo de investigadores descubrió que el cliente Zoom para Windows es vulnerable a ‘inyección de ruta UNC‘ en la función de chat del cliente, la cual podría permitir a los atacantes robar las credenciales de Windows de los usuarios que hacen clic en el enlace. Cuando se usa el cliente Zoom, los participantes de la reunión pueden comunicarse entre sí enviando mensajes de texto a través de una interfaz de chat. Al enviar un mensaje de chat, las URLs que se…
Vulnerabilidad en iOS evita que se cifre el tráfico a través de VPN.
Recientemente se ha encontrado una vulnerabilidad en el funcionamiento de las conexiones VPN en los dispositivos iOS que evita el cifrado de la información. La vulnerabilidad afecta a dispositivos con con una versión de iOS 13.3.1 o superior, y previene que la conexión VPN configurada cifre el tráfico que circula por ella, exponiendo los datos y la dirección IP de los usuarios. Este fallo no afecta a las conexiones realizadas tras activar la VPN, sino que afecta a todas aquellas conexiones que se han iniciado antes de activar la VPN y que tras la activación continúan con el intercambio de…
Problemas de privacidad reportados en Zoom
La emergencia sanitaria por el brote de COVID-19 que obligó a los empleados a trabajar desde casa, generó que una gran cantidad de nuevos usuarios migraran a Zoom. Por tanto, se vuelve importante dar conocimiento sobre los problemas de privacidad reportados en la aplicación. Al revisar la política de privacidad y algunos de sus documentos de soporte, rápidamente se descubre que Zoom le permite al anfitrión de la llamada rastrear la atención de los asistentes, así como proporcionar información personal del usuario a terceros. Zoom sabe si está prestando atención a la llamada Existe una función de Zoom que da…
Coronavirus: Campañas de estafa
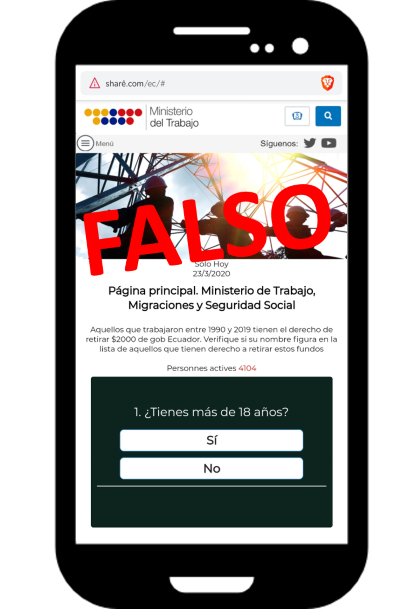
Se ha detectado una campaña de estafa, a nombre del Ministerio del Trabajo de Ecuador, ofreciendo un bono de $2000 a las personas que han trabajado entre 1990 y 2019. La campaña se basa en una una encuesta de 4 preguntas con respuestas de SI o NO, tal como se muestra a continuación: Una vez completada la encuesta, se solicita al usuario «COMPARTIR» la campaña mediante grupos o contactos de Whatsapp para posteriormente «CONTINUAR» con el cobro del beneficio. Estas campañas son usadas para transferencia de dinero ilegal mediante el servicio de mensajería electrónica (Whatsapp) que difunde la página web…
Coronavirus: Información engañosa
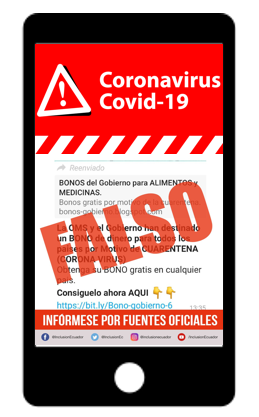
Se han detectado varias campañas por circulación de información falsa, a nombre del Gobierno Nacional del Ecuador y la OMS, ofreciendo la oportunidad de recibir bonos gratis para alimentos y medicinas por motivo de la cuarentena ante la emergencia del COVID-19. El Ministrio de Inclusión Económica y Social de Ecuador, Iván Granda Molina, comunicó a través de su cuenta de Twitter la existencia de dos campañas que circulan por WhatsApp, las cuales presentan información fraudulenta sobre la entrega de supuestos bonos y cómo cobrarlos. La primera campaña hace referencia a un supuesto bono que entrega el Gobierno Nacional y que…
CovidLock aprovecha el temor sobre el Coronavirus para instalar ransomware de Bitcoin.
Los piratas informáticos oportunistas tratan cada vez más de engañar a las víctimas utilizando sitios web o aplicaciones que pretenden proporcionar información o servicios relacionados con el coronavirus. Los investigadores de amenazas a la seguridad cibernética, DomainTools, han identificado que el sitio web coronavirusapp.site facilita la instalación de un nuevo ransomware llamado «CovidLock». El sitio web pide a sus visitantes que instalen una aplicación para Android que supuestamente hace un seguimiento de las actualizaciones relativas a la propagación de COVID-19, afirmando que notifica a los usuarios cuando un individuo infectado con el coronavirus se encuentra en su vecindad utilizando imágenes…
Coronavirus: Recomendaciones de seguridad ante amenazas de acceso remoto
Para controlar la propagación del coronavirus (COVID-19), muchas organizaciones han solicitado a los empleados que trabajen de forma remota. Hacerlo significa aprovechar las redes privadas virtuales (VPN) de la empresa y las soluciones de escritorio remoto para conectarse a los servicios. Este cambio abre la puerta a una serie de amenazas de ciberseguridad que se dirigen específicamente a estas redes y soluciones. La protección de estas herramientas requiere la implementación de pasos específicos para garantizar la continuidad del negocio durante esta pandemia global. Interrupción del servicio Como las organizaciones ahora dependen principalmente del acceso remoto para sus negocios diarios, deben…